
XSIAM-Engineer 試験問題 21
Cortex XSIAM エンジニアは、以下の要件に基づいて、Cortex XSIAM テナントにアクセスするユーザー向けに、ロールベース アクセス制御 (RBAC) とスコープベース アクセス制御 (SBAC) を実装しています。
ヨーロッパでマシンを管理するユーザーは、すべてのエンドポイントとインストールを管理および制御し、プロファイルとポリシーを作成し、アラートを表示し、ライブターミナルを起動できる必要がありますが、これはヨーロッパ地域のエンドポイントに限られます。
ヨーロッパでマシンを管理するユーザーは、新規または既存のユーザーロールを作成、変更、または削除できないようにする必要があります。
ヨーロッパ地域のエンドポイントは、以下の両方によって識別されます。
エンドポイント タグ = "Europe-Servers" かつエンドポイント グループ = "Europe" はヨーロッパのサーバー用です。エンドポイント グループ = "Europe" かつエンドポイント タグ = "Europe-Workstation" はヨーロッパのワークステーション用です。エンジニアは、どの 2 つの実装アクションを実行する必要がありますか?(2 つ選択してください。)
XSIAM-Engineer 試験問題 22
Cortex XSIAM は、Palo Alto Networks NGFW から 30 分間ログを受信していません。
「MainFW」。エンジニアはこのシナリオに対するアラートを作成したいと考えています。
相関ルール設定には以下が含まれます。
時刻表:30分ごと
- クエリ実行時間:30分
- アクション: アラートを生成する
- アラート名: 過去30分間、MainFWからログを受信していません
相関ルールではどのクエリを使用すべきですか?
「MainFW」。エンジニアはこのシナリオに対するアラートを作成したいと考えています。
相関ルール設定には以下が含まれます。
時刻表:30分ごと
- クエリ実行時間:30分
- アクション: アラートを生成する
- アラート名: 過去30分間、MainFWからログを受信していません
相関ルールではどのクエリを使用すべきですか?
XSIAM-Engineer 試験問題 23
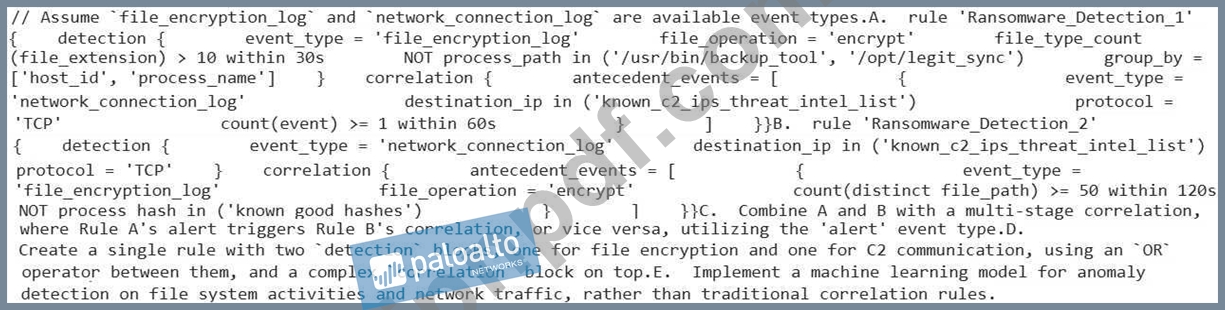
ある金融機関はXSIAMを使用しており、ランサムウェアの潜在的な活動を高精度で検出することが重要な要件となっています。既存のルールでは、正当な大容量ファイル操作やバックアップ処理で頻繁にトリガーされることがわかっています。CISOは、疑わしいファイル暗号化の試みを特定する堅牢な相関ルールを要求しています。具体的には、ホワイトリストに登録されていないプロセスによる複数の固有ファイルタイプの高速暗号化と、それに続く既知のC2サーバーへの接続試行を検出するルールです。以下のXSIAMルール構成(または構成の組み合わせ)のうち、この要件を最も満たすものはどれでしょうか?
XSIAM-Engineer 試験問題 24
高度に特殊化された産業制御システム(ICS)ログソースをXSIAMに統合しようとしています。ICSデバイスは、独自のヘッダーとフッター内に構造化されたXMLフラグメントをカプセル化したカスタムバイナリプロトコルを使用してUDP経由でログをエクスポートします。運用技術(OT)ネットワークの厳格なセグメンテーションのため、直接API統合は不可能です。中間Linuxゲートウェイが展開され、これらのUDPパケットをキャプチャして処理します。このデータをXSIAMに正常に取り込むために、どのアーキテクチャおよびコンテンツ最適化の決定が重要になりますか?
XSIAM-Engineer 試験問題 25
「アプリケーションクラッシュ」アラート用に構成された以下のXSIAMスコアリングルールを検討してください。

'app_crash_detection' によって、次の属性を持つアラートが生成されます。'alert.count = 1 、'alert.app_name = 'ERP'' 、'alert.environment = 'prod"、および検出ルールからの初期基本スコアは '50' です。このアラートの最終スコアはいくつになりますか?
'app_crash_detection' によって、次の属性を持つアラートが生成されます。'alert.count = 1 、'alert.app_name = 'ERP'' 、'alert.environment = 'prod"、および検出ルールからの初期基本スコアは '50' です。このアラートの最終スコアはいくつになりますか?