
XSIAM-Engineer 試験問題 11
XSIAM プレイブックは、特定の条件が満たされた後にインシデントを自動的にクローズするように構成されています (例: 24 時間新しいアラートがない、関連するすべてのインジケーターが正常)。アナリストは、持続的な脅威に関連する一部の重大なインシデントが時期尚早にクローズされていることに気づきました。調査の結果、プレイブックの「条件付き」タスクで使用されている式が、特定のカスタムインシデントフィールド「threat_level」が「Critical」に設定されていることを考慮していないことがわかりました。「Critical」インシデントの時期尚早なクローズを防ぐために、「条件付き」タスクの式に最も適切な変更を加える JSON 構造は次のうちどれですか?
XSIAM-Engineer 試験問題 12
ある組織は、メールゲートウェイを迂回して認証情報を盗み出す高度なフィッシング攻撃を検出するために、XSIAMコンテンツを強化しています。これらの攻撃では、ユーザーが悪意のあるURLをクリックし、その後、不審なブラウザアクティビティが発生し、フィッシングサイトへのネットワーク接続が行われることがよくあります。このシナリオにおいて、最も包括的かつ高精度な検出を実現するには、XSIAM XDRデータソースと検出ロジック(BIOCとIOC)のどの組み合わせが最適でしょうか?(該当するものをすべて選択してください)
XSIAM-Engineer 試験問題 13
内部監査により、管理者権限を持たないユーザーが「seclogon.exe」(RunAs)や「psexec.exe」(Sysinternals)などのWindows組み込みツールを使用した権限昇格の試みを検出する際に、ギャップがあることが判明しました。これらのツールは正規のツールですが、悪用されることが少なくありません。目標は、標準ユーザーコンテキストから「seclogon.exe」または「psexec.exe」が呼び出され、その後に別のシステムで機密性の高いコマンドを実行しようとしたり、ローカルで権限を昇格しようとしたりするプロセスを検出することです。正当なIT運用による誤検知を最小限に抑えつつ、この動作をBIOCとして効果的に捕捉できるXQLクエリはどれでしょうか?
XSIAM-Engineer 試験問題 14
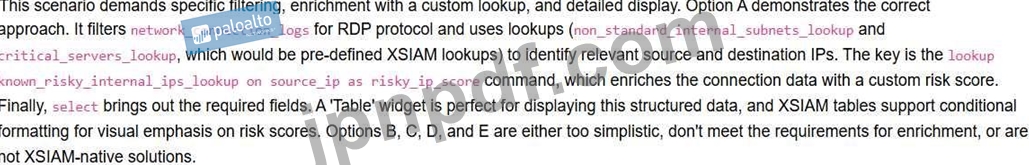
高度な XSIAM ダッシュボードを使用して、「横方向移動」の試みを分析し、特に非標準の内部サブネットから重要なサーバーへの RDP 接続に焦点を当てる必要があります。ダッシュボードには、検出されたすべての試みについて、1) 送信元 IP アドレス、2) 宛先 IP アドレス、3) ユーザー、4) 接続時間を表示する必要があります。さらに、「既知の危険な内部 IP アドレス」のカスタムルックアップ テーブルに基づいて、各接続に「リスク スコア」を提供する必要があります。XQL、ルックアップ、および視覚化のどの組み合わせが、最も洞察力のあるダッシュボードを作成するでしょうか?
XSIAM-Engineer 試験問題 15
データモデルルールを作成する際に、データセットからデータモデルに自動的にマッピングされるフィールドはどれですか?