
XSIAM-Engineer 試験問題 41
既存の脅威インテリジェンスプラットフォーム(TIP)とXSIAMの統合を計画する際、セキュリティチームは、REST APIを介して動的かつ頻繁に更新される侵害指標(IOC)を提供するTIPとの統合について懸念を表明しました。この統合において、動的なIOCのリアルタイム利用に最も適したアーキテクチャはどれでしょうか?
XSIAM-Engineer 試験問題 42
SOCチームは、XSIAMのインシデント概要ビューに「SLA違反」インジケーターを直接実装し、緊急対応が必要なインシデントを迅速に特定したいと考えています。このインジケーターは、インシデントの現在の解決時間が事前に定義されたSLAを超えた場合に赤色に変わるようにする必要があります。
XSIAMのコンテンツ最適化機能を使って、これを実現するにはどうすればよいでしょうか?
XSIAMのコンテンツ最適化機能を使って、これを実現するにはどうすればよいでしょうか?
XSIAM-Engineer 試験問題 43
Cortex XSIAM エンジニアが、特定の実行中のプロセスに対して、インジェクションと防止を無効にするルールを追加します。1 時間後、エンジニアはセキュリティ機能を復元するためにルールを無効にしますが、機能は適用されません。
この行動の理由は何でしょうか?
この行動の理由は何でしょうか?
XSIAM-Engineer 試験問題 44
カスタムアプリケーションログを取り込むアプリケーションは、Ubuntuサーバー上のオンプレミス仮想環境でホストされ、ローカルの.csvファイルにログを記録します。
どの操作を行うことで、.csv ログをサーバーから直接 Cortex XSIAM に取り込むことができるようになりますか?
カスタムアプリケーションログを取り込むアプリケーションは、Ubuntuサーバー上のオンプレミス仮想環境でホストされ、ローカルの.csvファイルにログを記録します。
どの操作を行うことで、.csv ログをサーバーから直接 Cortex XSIAM に取り込むことができるようになりますか?
どの操作を行うことで、.csv ログをサーバーから直接 Cortex XSIAM に取り込むことができるようになりますか?
カスタムアプリケーションログを取り込むアプリケーションは、Ubuntuサーバー上のオンプレミス仮想環境でホストされ、ローカルの.csvファイルにログを記録します。
どの操作を行うことで、.csv ログをサーバーから直接 Cortex XSIAM に取り込むことができるようになりますか?
XSIAM-Engineer 試験問題 45
攻撃者がフィッシングメールを介してエンドポイントへの初期アクセス権を取得し、永続的なアクセスを確立しようとしています。エンドポイント上のXSIAMエージェントは、以下のイベントシーケンスを観測しました。
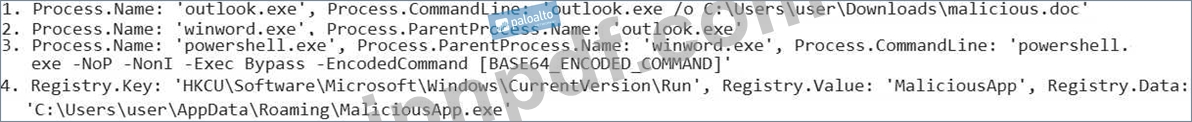
悪意のある実行チェーンの初期段階を捕捉することを目標とした場合、次の XSIAM BIOC ルールのうち、'Registry.Key' の変更が観測される前に、この特定の永続化メカニズムを検出するのに最も効果的なのはどれでしょうか?
悪意のある実行チェーンの初期段階を捕捉することを目標とした場合、次の XSIAM BIOC ルールのうち、'Registry.Key' の変更が観測される前に、この特定の永続化メカニズムを検出するのに最も効果的なのはどれでしょうか?