
XSIAM-Engineer 試験問題 16
Cortex XSIAMテナントをアクティブ化する際、保存されているデータはどのようにAES 128暗号化で構成されますか?
XSIAM-Engineer 試験問題 17
攻撃者がフィッシングメールを介してエンドポイントへの初期アクセス権を取得し、永続的なアクセスを確立しようとしています。エンドポイント上のXSIAMエージェントは、以下のイベントシーケンスを観測しました。
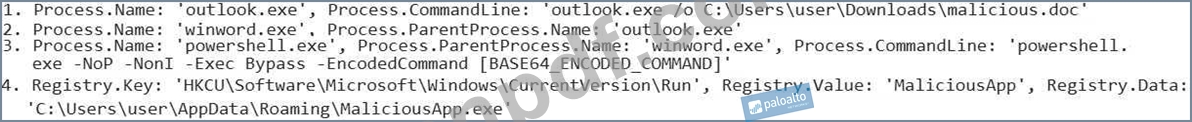
悪意のある実行チェーンの初期段階を捕捉することを目標とした場合、次の XSIAM BIOC ルールのうち、'Registry.Key' の変更が観測される前に、この特定の永続化メカニズムを検出するのに最も効果的なのはどれでしょうか?
悪意のある実行チェーンの初期段階を捕捉することを目標とした場合、次の XSIAM BIOC ルールのうち、'Registry.Key' の変更が観測される前に、この特定の永続化メカニズムを検出するのに最も効果的なのはどれでしょうか?
XSIAM-Engineer 試験問題 18
Cortex XSIAMプレイブックの実行中に、手動操作以外のタスクでブレークポイントに達した場合、プレイブックの実行を続行するには、どの2つの操作を行う必要がありますか?(2つ選択してください。)
XSIAM-Engineer 試験問題 19
Windows 2019サーバーに新しくデプロイされたXSIAMエージェントは「接続済み」と報告していますが、「データ損失防止」モジュールと「ホストインサイト」モジュールは「利用不可」と表示されています。エージェントの診断ファイル(panther.zip)を確認すると、agent_status.jsonから以下の抜粋が表示されます。

この特定の問題に関して、最も可能性の高い原因は2つありますか?
この特定の問題に関して、最も可能性の高い原因は2つありますか?
XSIAM-Engineer 試験問題 20
グローバル企業はXSIAMを使用しており、各事業部門(BUS)ごとに異なるセキュリティポリシーを設定しています。新しいXSIAM検出ルール「Malware_Execution_Attempt」は、すべてのBUSにとって重要です。しかし、BU「FinTech」は高度に専門化された金融アプリケーションを使用しており、サンドボックス環境のため、このルールを誤ってトリガーする無害なプロセス異常が発生します。SOCチームは、1) BU「FinTech」に特化し、2) アラートのみに適用され、3) 無害であることがわかっているものの、アプリケーションの更新ごとにわずかに変化する特定の「process.hash」値を動的に除外する、という条件を満たす除外ルールを実装したいと考えています。これを実現するには、どのXSIAM機能の組み合わせが最適でしょうか?また、どのように設計すればよいでしょうか?