
NSE7_SOC_AR-7.6 試験問題 26
FortiAIを使用してプレイブックを設計したい場合、FortiSOARで必要な設定はどれですか?2つ選択してください。
NSE7_SOC_AR-7.6 試験問題 27
ユーザー入力を変数として保存するために手動トリガーを使用する場合、その変数を参照するための正しいJinja式はどれですか?(回答を1つ選択してください)
NSE7_SOC_AR-7.6 試験問題 28
作戦室を作成し、ドメインの評判を調べるためのコネクタアクションを実行したいと考えています。
次に、チームがレビューできるように出力結果を保存する必要があります。しかし、出力結果が大量にあるため、作戦室に添付する情報量を制限したいと考えています。どうすればこれを実現できますか?
回答を1つ選択してください。
次に、チームがレビューできるように出力結果を保存する必要があります。しかし、出力結果が大量にあるため、作戦室に添付する情報量を制限したいと考えています。どうすればこれを実現できますか?
回答を1つ選択してください。
NSE7_SOC_AR-7.6 試験問題 29
展示資料を参照してください。
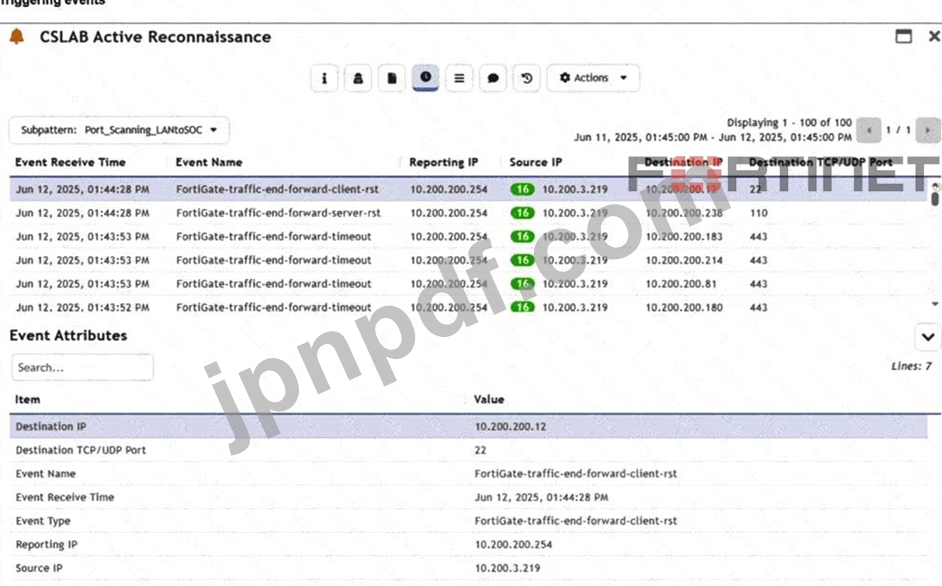
FortiSIEMインシデントのトリガーイベントページを確認しています。トポロジーにファイアウォールが1つしかないため、「レポートIP」列を削除したいと考えています。どのようにすれば削除できますか?(回答を1つ選択してください)
FortiSIEMインシデントのトリガーイベントページを確認しています。トポロジーにファイアウォールが1つしかないため、「レポートIP」列を削除したいと考えています。どのようにすれば削除できますか?(回答を1つ選択してください)
NSE7_SOC_AR-7.6 試験問題 30
以下のインシデントレポートを確認してください。
攻撃者は、貴社の従業員を標的としたフィッシングメールキャンペーンを利用しました。
そのメールは、IT部門など信頼できる情報源を装い、ログイン認証情報を要求した可能性が高い。
何も知らない従業員がメール内の悪意のあるリンクをクリックした結果、リモートアクセス型トロイの木馬(RAT)がダウンロードされ、実行されてしまった。
RATは攻撃者にリモートアクセス権限と、侵害されたシステムへの足がかりを提供した。
このインシデントレポートは、MITRE ATT&CKのどの2つの戦術を網羅していますか?(2つ選択してください。)
攻撃者は、貴社の従業員を標的としたフィッシングメールキャンペーンを利用しました。
そのメールは、IT部門など信頼できる情報源を装い、ログイン認証情報を要求した可能性が高い。
何も知らない従業員がメール内の悪意のあるリンクをクリックした結果、リモートアクセス型トロイの木馬(RAT)がダウンロードされ、実行されてしまった。
RATは攻撃者にリモートアクセス権限と、侵害されたシステムへの足がかりを提供した。
このインシデントレポートは、MITRE ATT&CKのどの2つの戦術を網羅していますか?(2つ選択してください。)