
NSE7_SOC_AR-7.6 試験問題 21
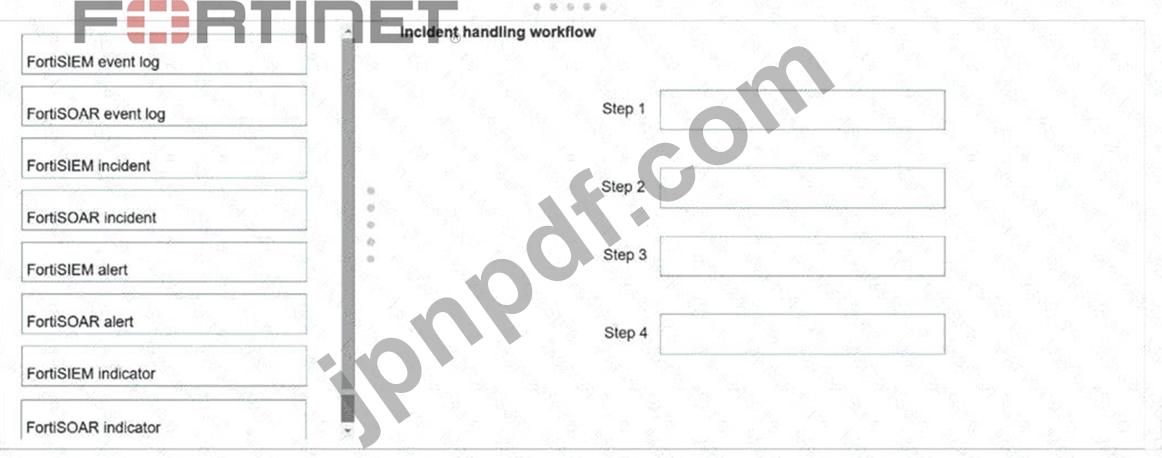
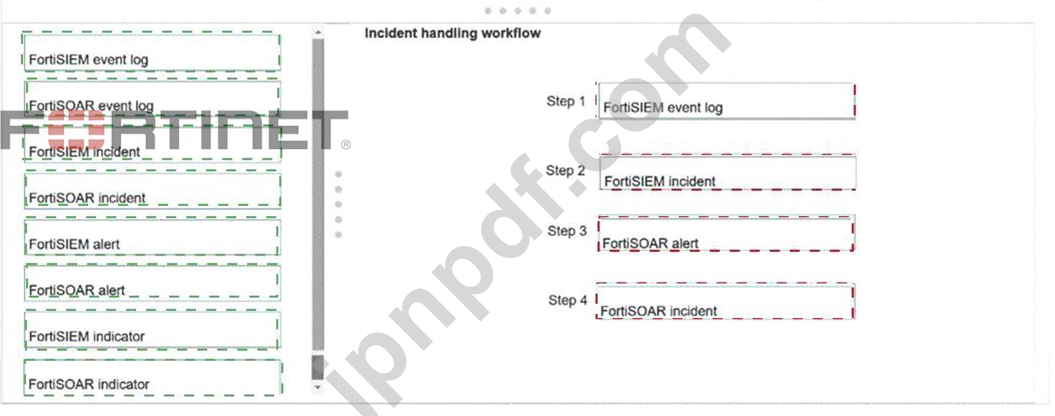
FortiSOARのデフォルトのデータ取り込みウィザードを使用して、FortiSIEMからFortiSOARへのインシデント処理ワークフローを正しい順序で配置します。左側の列で各ワークフローコンポーネントを選択し、ドラッグして右側の列の空白位置に移動します。4つの正しいワークフローコンポーネントを正しい順序で配置し、最初のステップを列の一番上の最初の位置に配置します。
NSE7_SOC_AR-7.6 試験問題 22
インシデントレポートを確認してください。
攻撃者は、公開されたプレスリリースから従業員の氏名、役職、メールの送信パターンを特定し、それらを利用して個別のメールを作成した。
これらのメールは、受信者に対し、企業ドメイン外のリンクを使用して添付された議題を確認するよう指示するものであった。
このレポートに最も適したMITRE ATT&CKの戦術はどれですか?(2つ選択してください)
攻撃者は、公開されたプレスリリースから従業員の氏名、役職、メールの送信パターンを特定し、それらを利用して個別のメールを作成した。
これらのメールは、受信者に対し、企業ドメイン外のリンクを使用して添付された議題を確認するよう指示するものであった。
このレポートに最も適したMITRE ATT&CKの戦術はどれですか?(2つ選択してください)
NSE7_SOC_AR-7.6 試験問題 23
展示資料を参照してください。
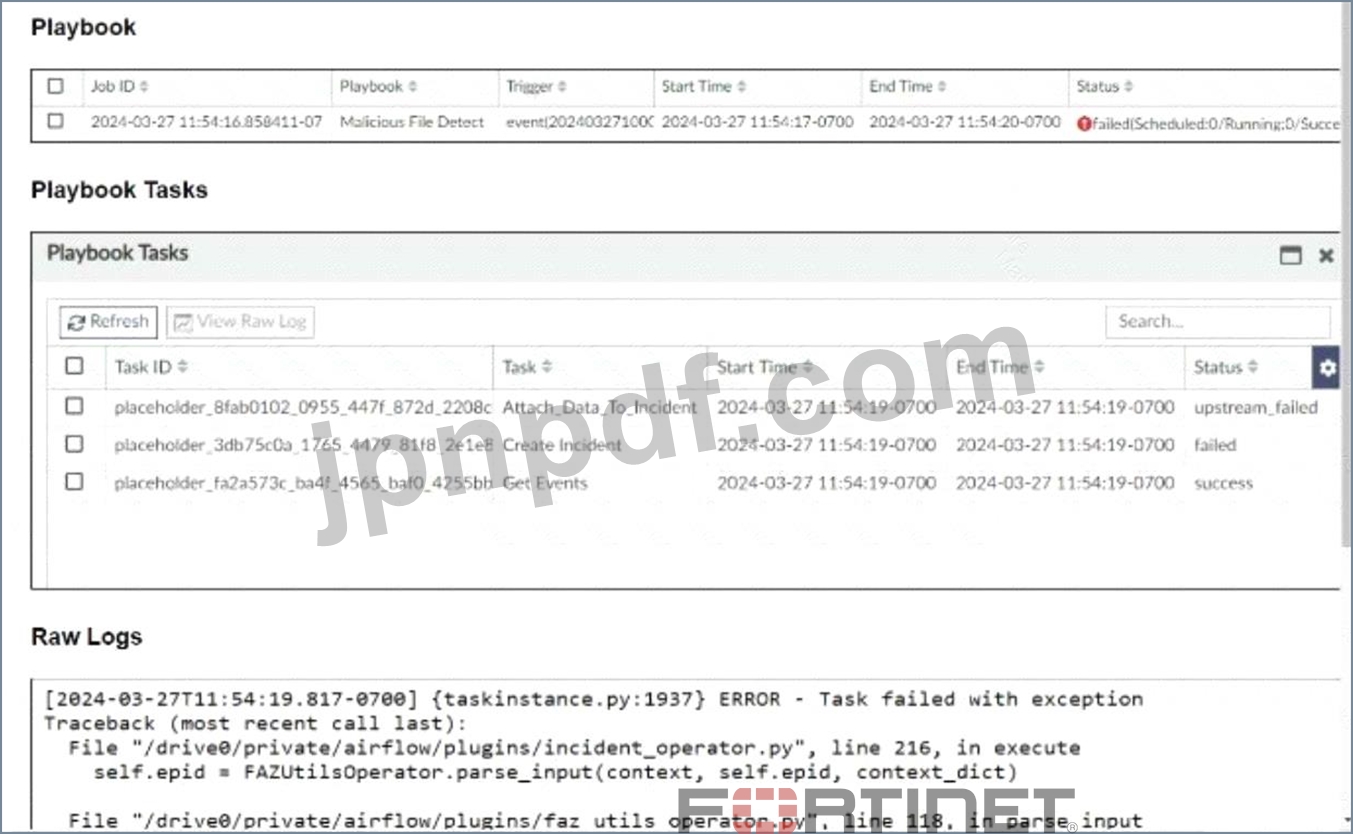
悪意のあるファイル検出プレイブックは、イベントハンドラーが悪意のあるファイル検出イベントを生成したときにインシデントを作成するように構成されています。
悪意のあるファイル検出プレイブックの実行が失敗した理由は?
悪意のあるファイル検出プレイブックは、イベントハンドラーが悪意のあるファイル検出イベントを生成したときにインシデントを作成するように構成されています。
悪意のあるファイル検出プレイブックの実行が失敗した理由は?
NSE7_SOC_AR-7.6 試験問題 24
脅威ハンティング活動に該当するのは次のうちどれですか?(3つ選択してください)
NSE7_SOC_AR-7.6 試験問題 25
FortiAnalyzerでプレイブックをエクスポートする際に従うべきベストプラクティスはどれですか?(2つ選択してください)