
SC-300 試験問題 321
Microsoft 365 テナントがあります。
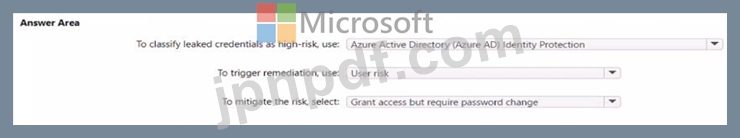
認証情報が漏洩したユーザーを特定する必要があります。ソリューションは以下の要件を満たす必要があります。
* 資格情報が漏洩した疑いのあるユーザーによる ID サイン。
* サインインを高リスクイベントとしてフラグ付けします。
* ユーザーがアプリケーションにアクセスできるようにしながら、リスクを軽減するための制御を直ちに実施します。
何を使うべきでしょうか? 回答するには、回答エリアで適切なオプションを選択してください。

認証情報が漏洩したユーザーを特定する必要があります。ソリューションは以下の要件を満たす必要があります。
* 資格情報が漏洩した疑いのあるユーザーによる ID サイン。
* サインインを高リスクイベントとしてフラグ付けします。
* ユーザーがアプリケーションにアクセスできるようにしながら、リスクを軽減するための制御を直ちに実施します。
何を使うべきでしょうか? 回答するには、回答エリアで適切なオプションを選択してください。

SC-300 試験問題 322
注: この質問は、同じシナリオを提示する一連の質問の一部です。一連の質問にはそれぞれ、定められた目標を満たす可能性のある独自の解答が含まれています。質問セットによっては、複数の正解が存在する場合もあれば、正解がない場合もあります。
このセクションの質問に回答した後は、その質問に戻ることはできません。そのため、これらの質問はレビュー画面に表示されません。
Microsoft 365 テナントがあります。
100 人の IT 管理者が 10 の部門に分かれて所属しています。
図に示すアクセス レビューを作成します。(図タブをクリックします。)

すべてのアクセス レビュー リクエストは Megan Bowen によって受信されていることがわかります。
各部門のマネージャーがそれぞれの部門のアクセスレビューを確実に受け取れるようにする必要があります。
解決策: IT 管理者ユーザー アカウントのプロパティを変更します。
これは目標を満たしていますか?
このセクションの質問に回答した後は、その質問に戻ることはできません。そのため、これらの質問はレビュー画面に表示されません。
Microsoft 365 テナントがあります。
100 人の IT 管理者が 10 の部門に分かれて所属しています。
図に示すアクセス レビューを作成します。(図タブをクリックします。)
すべてのアクセス レビュー リクエストは Megan Bowen によって受信されていることがわかります。
各部門のマネージャーがそれぞれの部門のアクセスレビューを確実に受け取れるようにする必要があります。
解決策: IT 管理者ユーザー アカウントのプロパティを変更します。
これは目標を満たしていますか?
SC-300 試験問題 323
注: この問題は、同じシナリオを提示する一連の問題の一部です。一連の問題にはそれぞれ、定められた目標を満たす可能性のある独自の解答が含まれています。問題セットによっては、複数の正解が存在する場合もあれば、正解がない場合もあります。
このセクションの質問に回答した後は、その質問に戻ることはできません。そのため、これらの質問はレビュー画面に表示されません。
Group1 という名前のグループを含む Azure Active Directory (Azure AD) テナントがあります。
Group1 のユーザーに対してのみ多要素認証 (MFA) を有効にする必要があります。
解決策: 多要素認証から一括更新を選択し、Group1 のメンバーを含む CSV ファイルを提供します。
これは目標を満たしていますか?
このセクションの質問に回答した後は、その質問に戻ることはできません。そのため、これらの質問はレビュー画面に表示されません。
Group1 という名前のグループを含む Azure Active Directory (Azure AD) テナントがあります。
Group1 のユーザーに対してのみ多要素認証 (MFA) を有効にする必要があります。
解決策: 多要素認証から一括更新を選択し、Group1 のメンバーを含む CSV ファイルを提供します。
これは目標を満たしていますか?
SC-300 試験問題 324
ホットスポットに関する質問
Microsoft 36S テナントがあります。
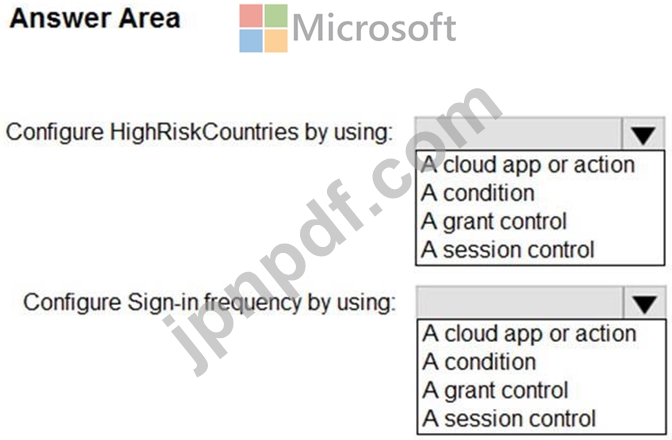
高リスク国のリストを含む、HighRiskCountries という名前の名前付き場所を作成します。
高リスクの国から接続する場合、ユーザーが認証されたままでいられる時間を制限する必要があります。
条件付きアクセス ポリシーでは何を構成する必要がありますか? 回答するには、回答領域で適切なオプションを選択してください。
注意: 正しい選択ごとに 1 ポイントが加算されます。
Microsoft 36S テナントがあります。
高リスク国のリストを含む、HighRiskCountries という名前の名前付き場所を作成します。
高リスクの国から接続する場合、ユーザーが認証されたままでいられる時間を制限する必要があります。
条件付きアクセス ポリシーでは何を構成する必要がありますか? 回答するには、回答領域で適切なオプションを選択してください。
注意: 正しい選択ごとに 1 ポイントが加算されます。

SC-300 試験問題 325
User1 という名前のユーザーを含む Azure Active Directory (Azure AD) テナントがあります。
管理者が User1 を削除します。
次のことを特定する必要があります。
* User1 のアカウントが削除されてから何日後にアカウントを復元できますか?
* User1 を復元するために使用できる最も権限の少ないロールはどれですか?
何を特定すべきでしょうか? 回答するには、回答エリアで適切な選択肢を選択してください。注:正解ごとに1ポイント獲得できます。

管理者が User1 を削除します。
次のことを特定する必要があります。
* User1 のアカウントが削除されてから何日後にアカウントを復元できますか?
* User1 を復元するために使用できる最も権限の少ないロールはどれですか?
何を特定すべきでしょうか? 回答するには、回答エリアで適切な選択肢を選択してください。注:正解ごとに1ポイント獲得できます。

