SC-300 試験問題 61
パッケージに計画されている変更を実施する必要があります。アクセスレビューを作成および管理できるのはどのユーザーですか?
SC-300 試験問題 62
次のグループを含む Azure Active Directory (Azure AD) テナントがあります。
* 名前: グループ1
* メンバー: ユーザー1、ユーザー2
* 所有者: ユーザー3
2021 年 1 月 15 日に、図に示すようにアクセス レビューを作成します。([図] タブをクリックします。)

ユーザーは、次の表に示すように Review1 の質問に回答します。

以下の各文について、正しい場合は「はい」を選択してください。そうでない場合は「いいえ」を選択してください。
注意: 正しい選択ごとに 1 ポイントが加算されます。

* 名前: グループ1
* メンバー: ユーザー1、ユーザー2
* 所有者: ユーザー3
2021 年 1 月 15 日に、図に示すようにアクセス レビューを作成します。([図] タブをクリックします。)
ユーザーは、次の表に示すように Review1 の質問に回答します。
以下の各文について、正しい場合は「はい」を選択してください。そうでない場合は「いいえ」を選択してください。
注意: 正しい選択ごとに 1 ポイントが加算されます。


SC-300 試験問題 63
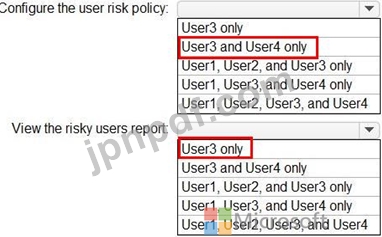
次の表に示すユーザーを含む Azure Active Directory (Azure AD) テナントがあります。
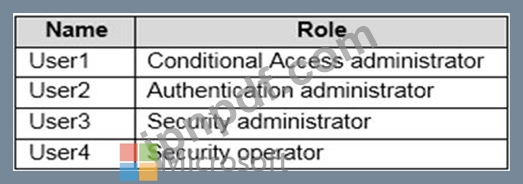
Azure AD Identity Protection を実装する予定です。
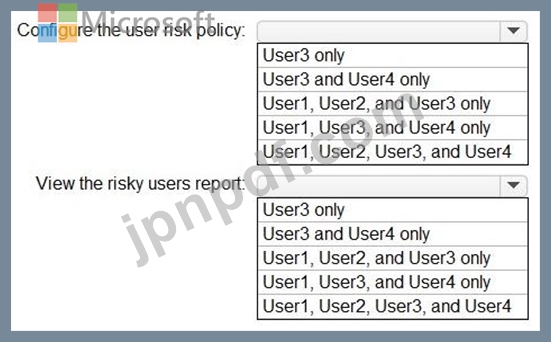
ユーザー リスク ポリシーを構成できるのはどのユーザーですか。また、リスクのあるユーザー レポートを表示できるのはどのユーザーですか。回答するには、回答領域で適切なオプションを選択してください。
注意: 正しい選択ごとに 1 ポイントが加算されます。
Azure AD Identity Protection を実装する予定です。
ユーザー リスク ポリシーを構成できるのはどのユーザーですか。また、リスクのあるユーザー レポートを表示できるのはどのユーザーですか。回答するには、回答領域で適切なオプションを選択してください。
注意: 正しい選択ごとに 1 ポイントが加算されます。
SC-300 試験問題 64
Azure Active Directory Premium P2 テナントがあります。
Log Analytics ワークスペースを作成します。
Azure Monitor を使用して Azure Active Directory (Azure AD) 監査ログ情報を表示できることを確認する必要があります。
まず何をすべきでしょうか?
Log Analytics ワークスペースを作成します。
Azure Monitor を使用して Azure Active Directory (Azure AD) 監査ログ情報を表示できることを確認する必要があります。
まず何をすべきでしょうか?
SC-300 試験問題 65
Microsoft 365 テナントがあります。
すべてのユーザーは、Microsoft 365 サービスにアクセスするときに、多要素認証 (MFA) に Microsoft Authenticator アプリを使用する必要があります。
一部のユーザーから、サインイン要求を開始せずに Microsoft Authenticator アプリで MFA プロンプトを受け取ったという報告があります。
ユーザーが開始していない MFA リクエストを報告した場合、そのユーザーを自動的にブロックする必要があります。
解決策: Azure ポータルから、多要素認証 (MFA) のアカウント ロックアウト設定を構成します。
これは目標を満たしていますか?
すべてのユーザーは、Microsoft 365 サービスにアクセスするときに、多要素認証 (MFA) に Microsoft Authenticator アプリを使用する必要があります。
一部のユーザーから、サインイン要求を開始せずに Microsoft Authenticator アプリで MFA プロンプトを受け取ったという報告があります。
ユーザーが開始していない MFA リクエストを報告した場合、そのユーザーを自動的にブロックする必要があります。
解決策: Azure ポータルから、多要素認証 (MFA) のアカウント ロックアウト設定を構成します。
これは目標を満たしていますか?