

PT0-001 試験問題 1
ペネトレーションテスターは、次のコマンドを実行します。
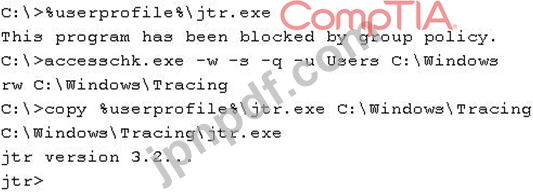
攻撃者が悪用しているローカルホストの脆弱性は次のうちどれですか?
攻撃者が悪用しているローカルホストの脆弱性は次のうちどれですか?
PT0-001 試験問題 2
Webアプリケーションの評価中に、侵入テスターはサーバー上で任意のコマンドを実行できることを発見します。この攻撃をさらに一歩進めたいと考えている侵入テスターは、192.168.1.5の攻撃マシンにリバースシェルを戻す方法を模索し始めます。次のうちどれがそうするための可能な方法ですか?(2つ選択してください)。
PT0-001 試験問題 3
ペネトレーションテスト中に、テスターは悪用されたサーバーで実行されている従来のアンチウイルスを識別します。次のテクニックのうち、搾取後の段階での持続性を最も確実にするのはどれですか?
PT0-001 試験問題 4
表示されている文字セットに基づいて、次の各パスワードを複雑度の低いものから複雑度の高いもの(4)の順に配置します。各パスワードは1回だけ使用できます。


PT0-001 試験問題 5
ペネトレーションテスターは、低い権限を持つWindowsホストを悪用し、次の権限を持つディレクトリを見つけました。
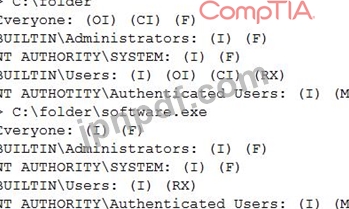
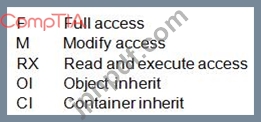
特権をエスカレートするには、次のうちどれを実行する必要がありますか?
特権をエスカレートするには、次のうちどれを実行する必要がありますか?