

PT0-001 試験問題 36
次の場合:
http://example.com/download.php?id-.../.../.../ etc / passwd
次のベストのうち、上記の攻撃を説明しているのはどれですか?
http://example.com/download.php?id-.../.../.../ etc / passwd
次のベストのうち、上記の攻撃を説明しているのはどれですか?
PT0-001 試験問題 37
ペネトレーションテスターのジョーは、基本的なアカウントクレデンシャルを受け取り、Windowsシステムにログインしました。彼の特権をエスカレートするために、彼は次のどの場所からMimikatzを使用して資格情報を取得していますか?
PT0-001 試験問題 38
ペネトレーションテスターは、ワイヤレススニファからの次の出力を確認しています。

上記の情報から推定できるのは次のうちどれですか?
上記の情報から推定できるのは次のうちどれですか?
PT0-001 試験問題 39
指示:
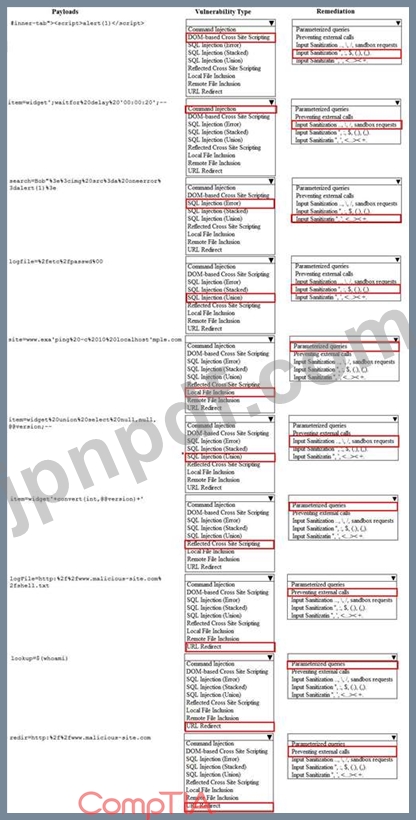
次の攻撃シグネチャを前提として、攻撃の種類を特定し、関連する修復を特定して、将来の攻撃を防止します。
シミュレーションの初期状態に戻したい場合は、いつでも[すべてリセット]ボタンをクリックしてください。
あなたは、Webサーバーの強化を任務とするセキュリティアナリストです。
悪意のあるものとしてフラグが立てられたHTTPペイロードのリストが提供されました。
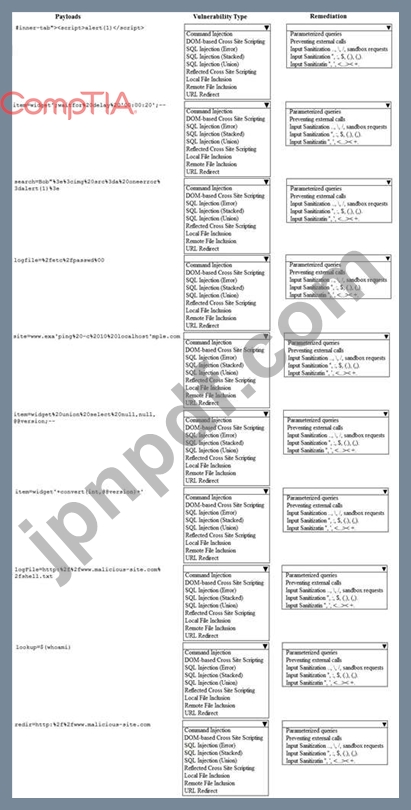
次の攻撃シグネチャを前提として、攻撃の種類を特定し、関連する修復を特定して、将来の攻撃を防止します。
シミュレーションの初期状態に戻したい場合は、いつでも[すべてリセット]ボタンをクリックしてください。
あなたは、Webサーバーの強化を任務とするセキュリティアナリストです。
悪意のあるものとしてフラグが立てられたHTTPペイロードのリストが提供されました。
PT0-001 試験問題 40
クライアントのシステム管理者が侵入テスターにレポートのコピーを要求しますが、システム管理者は連絡先または署名者としてリストされていません。次のうち、侵入テスターの最善の行動方針はどれですか?