200-201J 試験問題 16
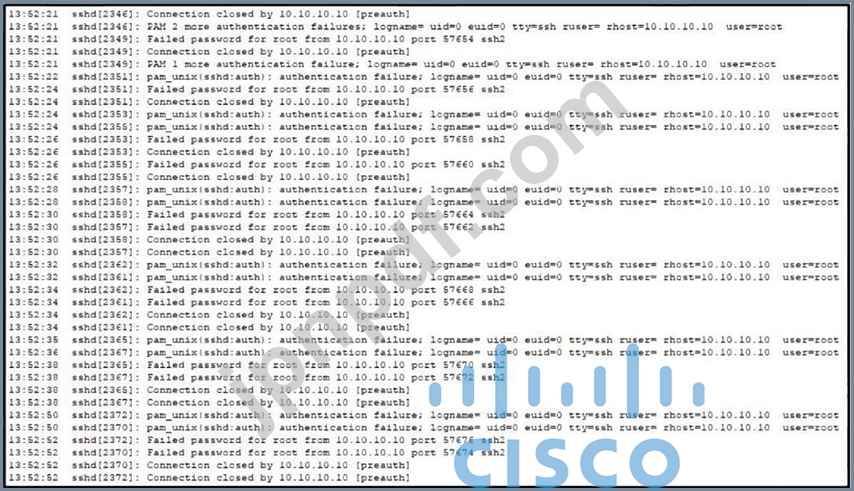
図を参照してください。SOCアナリストが、侵害されたシステムの1つのAuth.logファイルのログを調べています。このイベントログが発生した可能性のある理由は何ですか?
200-201J 試験問題 17
次のうち、多層防御の主要戦略に該当するのはどれですか?
200-201J 試験問題 18
この正規表現は何をしますか?
\b(192|172).(168|1[6-9]|2[0-9]|3[0-1]).[0-9]{1,3}.[0-9]{1.3}\b
\b(192|172).(168|1[6-9]|2[0-9]|3[0-1]).[0-9]{1,3}.[0-9]{1.3}\b
200-201J 試験問題 19
ユーザーが「DS045-report1122345.exe」という名前の悪意のあるメール添付ファイルを受け取り、それを実行しました。この事象はサイバーキルチェーンのどの段階に該当しますか?
200-201J 試験問題 20
SOCチームは、進行中のポートスキャンを検出しました。調査の結果、チームはスキャンが会社のサーバーを標的にしていると結論付けました。サイバーキルチェーンモデルによると、この種のイベントにはどのステップを割り当てる必要がありますか?