
200-201J 試験問題 1
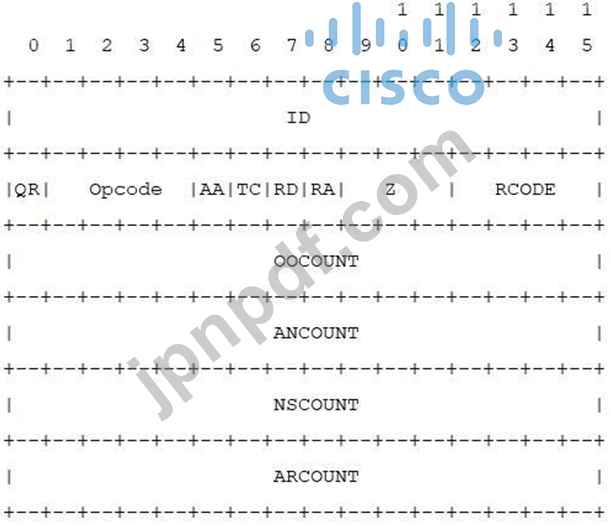
図を参照してください。ペイロードがクエリまたはレスポンスの場合、DNSヘッダー情報はどちらのフィールドに格納されますか?
200-201J 試験問題 2
マルウェアを拡散するために、ウェブページ上で攻撃者がシステムのソフトウェアの脆弱性を悪用する際によく使用するツールはどれですか?
200-201J 試験問題 3
セキュリティチームは、悪意のあるドメインから社員宛てに送信された不審なメールについて調査するよう依頼を受けました。詳細な分析の結果、標的型フィッシング攻撃は、社内のメールウイルス対策ソフトによって正常にブロックされていたことが判明しました。
セキュリティチームは、サイバーキルチェーンのどの段階でこの攻撃を軽減したのですか?
セキュリティチームは、サイバーキルチェーンのどの段階でこの攻撃を軽減したのですか?
200-201J 試験問題 4
ソーシャルエンジニアリングの2つのテクニックとは? (2つ選んでください。)
200-201J 試験問題 5
ある企業が、IIS 7.5を使用しているWebサーバーでセキュリティ侵害に見舞われた。調査の結果、エンジニアは、攻撃者がTLS 1.2を使用した安全な通信上のデータを読み取り、改ざんし、接続を輸出グレードの暗号化にダウングレードすることで機密情報を傍受していたことを発見した。エンジニアは、今後同様のインシデントが発生しないよう対策を講じ、クライアントとサーバーが常に最も安全なプロトコルバージョンと暗号化パラメータでネゴシエーションを行うようにする必要がある。
エンジニアはどのような対策を推奨しますか?
エンジニアはどのような対策を推奨しますか?