XSIAM-Engineer 試験問題 76
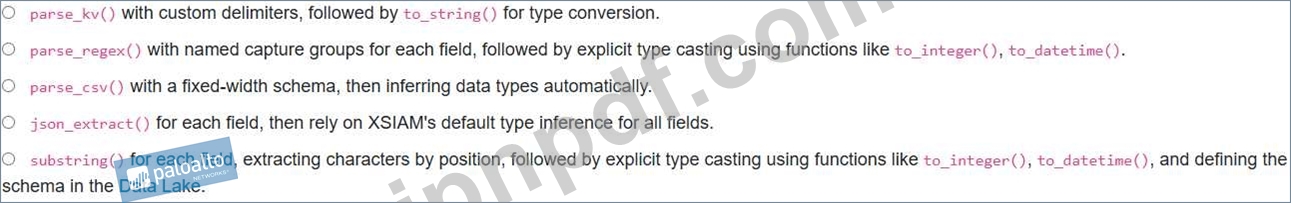
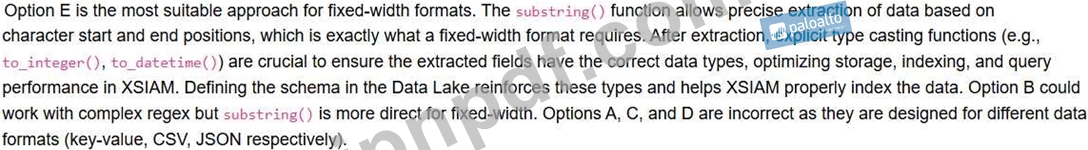
XSIAMテナントには、固定幅形式でログを生成するレガシーアプリケーションがあります。この形式では、各フィールドが特定の文字範囲(例:タイムスタンプ1~19、ユーザー名20~35、イベントID 36~40)を占めます。ログメッセージ自体は単一の文字列です。データ取り込みとクエリを最適化するために、これらのフィールドを抽出するのに最も適したデータフロー操作はどれでしょうか?また、これらのフィールドに適切なデータ型を効率的に割り当てるにはどうすればよいでしょうか?
XSIAM-Engineer 試験問題 77
どのXQLコマンドが、クエリ結果に表示される列を指定しますか?
XSIAM-Engineer 試験問題 78
多国籍企業は、Palo Alto Networks XSIAM を使用して、さまざまなクラウド プロバイダー (AWS、Azure、GCP) およびオンプレミス 環境にわたる攻撃対象領域を管理しています。規制遵守のため、インターネット に接続するすべての Web サーバーは TLS 1.2 以上を強制する必要があります。セキュリティ チームは、TLS 1.0 または 1.1 を公開している Web サーバーを検出する XSIAM ASM ルールを作成する必要があります。この検出ルールに不可欠な XQL クエリ コンポーネントは次のうちどれですか。
XSIAM-Engineer 試験問題 79
セキュリティエンジニアは、独自開発の内部アプリケーションのセキュリティ監査ログをXSIAMに統合する任務を負っています。このアプリケーションは、JSON形式のログをAWSの専用S3バケットに直接生成します。ログには、ユーザー操作、アクセス試行、構成変更などの重要な情報が含まれています。要件は、これらのログを効率的に取り込み、XSIAMの分析エンジンと相関エンジンで適切に解析されるようにすると同時に、XSIAM内でのカスタム開発を最小限に抑えることです。どのXSIAM統合アプローチが最も適していますか?
XSIAM-Engineer 試験問題 80
XSIAM導入の計画段階で、重大なセキュリティ上の問題が明らかになりました。組織が多数のLinuxサーバーとネットワーク機器において、パッチが適用されていない古いバージョンのOpenSSLに大きく依存していることが判明したのです。この脆弱性は、安全な通信に重大なリスクをもたらします。XSIAMの観点から、セキュリティチームが推奨すべき最も迅速かつ効果的な対策は何でしょうか?また、XSIAMの「可視性」と「対応」機能は、この特定の脅威のライフサイクル全体を通して、どのように対処するのでしょうか?