SC-300 試験問題 86
Sub1 という名前の Azure サブスクリプションがあり、その中に RG1 という名前のリソース グループが含まれています。RG1 には、DB1 という名前の Azure Cosmos DB データベースと、AKS1 という名前の Azure Kubernetes Service (AKS) クラスターが含まれています。
AKS1はマネージドIDを使用します。
AKS1がDB1にアクセスできることを確認する必要があります。ソリューションは以下の要件を満たす必要があります。
* AKS1がマネージドIDを使用してDB1にアクセスするようにしてください。
最小権限の原則に従うこと。
AKS1のマネージドIDには、どの役割を割り当てるべきですか?
AKS1はマネージドIDを使用します。
AKS1がDB1にアクセスできることを確認する必要があります。ソリューションは以下の要件を満たす必要があります。
* AKS1がマネージドIDを使用してDB1にアクセスするようにしてください。
最小権限の原則に従うこと。
AKS1のマネージドIDには、どの役割を割り当てるべきですか?
SC-300 試験問題 87
あなたは、User1、User2、User3という名前の3人のユーザーを含むMicrosoft 365 E5サブスクリプションを所有しています。
次の表に示すアクティベーション設定を持つ、2つのAzure ADロールがあります。
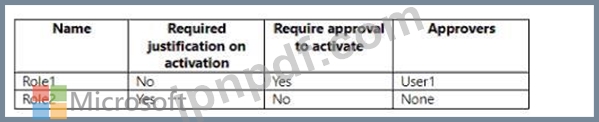
Azure AD ロールには、次の表に示す割り当て設定があります。

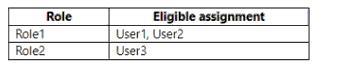
Azure AD ロールには、次の表に示すような対象ユーザーが設定されています。
以下の各記述について、正しい場合は「はい」を選択してください。そうでない場合は「いいえ」を選択してください。
注:正解ごとに1ポイントが加算されます。
次の表に示すアクティベーション設定を持つ、2つのAzure ADロールがあります。
Azure AD ロールには、次の表に示す割り当て設定があります。
Azure AD ロールには、次の表に示すような対象ユーザーが設定されています。
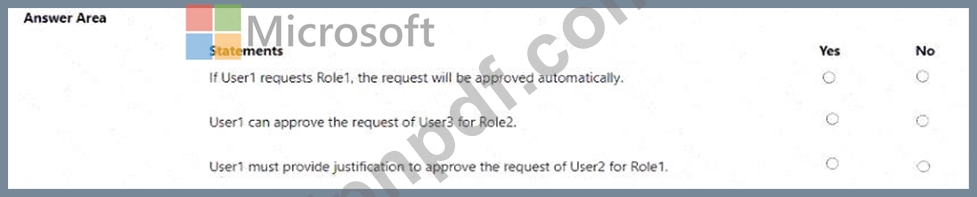
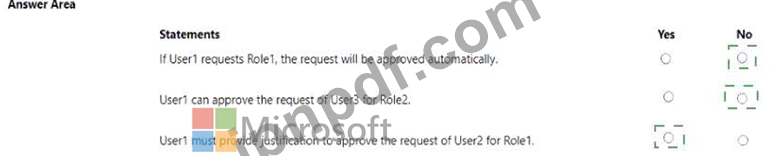
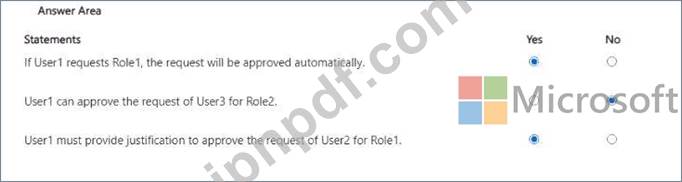
以下の各記述について、正しい場合は「はい」を選択してください。そうでない場合は「いいえ」を選択してください。
注:正解ごとに1ポイントが加算されます。
SC-300 試験問題 88
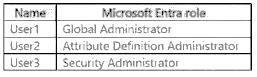
お客様のMicrosoft Entraテナントには、以下の表に示すユーザーが含まれています。
テナントには、以下の表に示すIDが含まれています。
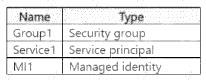
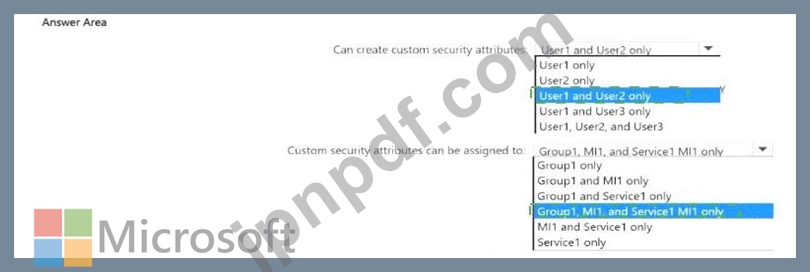
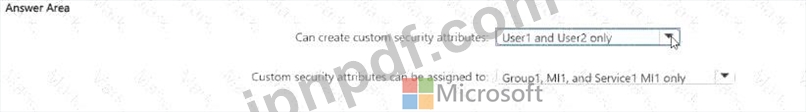
どのユーザーがカスタムセキュリティ属性を作成でき、どのIDにその属性を割り当てることができますか?回答するには、回答欄で適切なオプションを選択してください。
注:正解ごとに1ポイントが加算されます。

テナントには、以下の表に示すIDが含まれています。
どのユーザーがカスタムセキュリティ属性を作成でき、どのIDにその属性を割り当てることができますか?回答するには、回答欄で適切なオプションを選択してください。
注:正解ごとに1ポイントが加算されます。
SC-300 試験問題 89
Microsoft 365 テナントには、図 Group1 に示されているように、Group1 という名前のグループが含まれています。(Group1 タブをクリックしてください。)

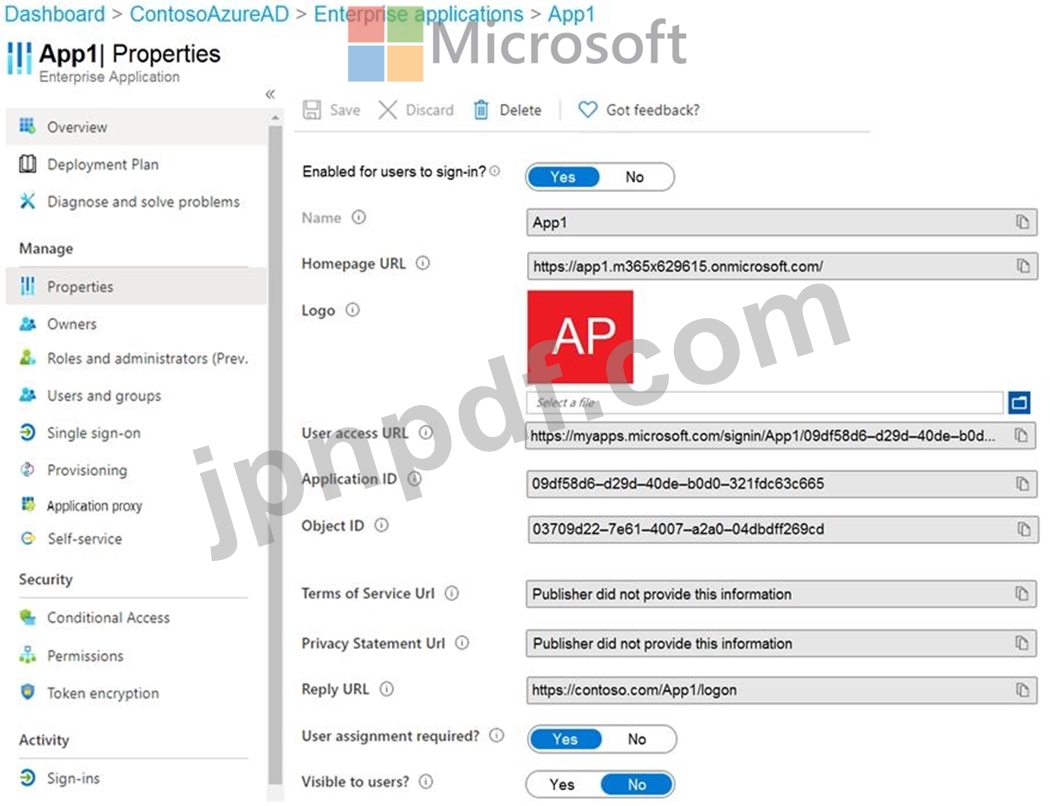
図「App1 プロパティ」に示すように、App1 という名前のエンタープライズ アプリケーションを作成します。(「App1 プロパティ」タブをクリックしてください。)
App1のセルフサービスの設定は、App1セルフサービス図に示すように行います。(App1セルフサービスタブをクリックしてください。)

以下の各記述について、正しい場合は「はい」を選択してください。そうでない場合は「いいえ」を選択してください。
注:正解ごとに1ポイントが加算されます。

図「App1 プロパティ」に示すように、App1 という名前のエンタープライズ アプリケーションを作成します。(「App1 プロパティ」タブをクリックしてください。)
App1のセルフサービスの設定は、App1セルフサービス図に示すように行います。(App1セルフサービスタブをクリックしてください。)
以下の各記述について、正しい場合は「はい」を選択してください。そうでない場合は「いいえ」を選択してください。
注:正解ごとに1ポイントが加算されます。

SC-300 試験問題 90
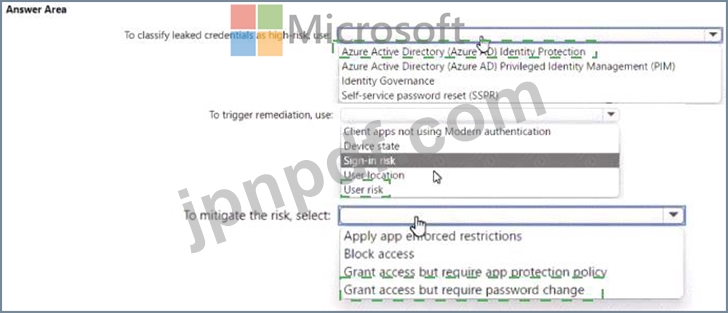
あなたはMicrosoft 365テナントをお持ちです。
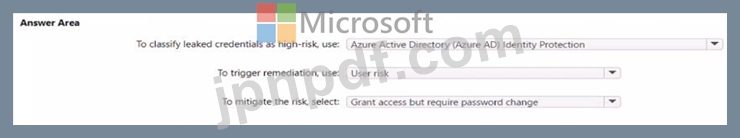
認証情報が漏洩したユーザーを特定する必要があります。ソリューションは以下の要件を満たす必要があります。
* 認証情報が漏洩した疑いのあるユーザーによる本人確認署名。
* サインインを高リスクイベントとしてフラグ付けする。
ユーザーがアプリケーションにアクセスできるようにしつつ、リスクを軽減するための対策を直ちに実施する。
何を使用すべきですか?回答するには、回答欄で適切な選択肢を選んでください。
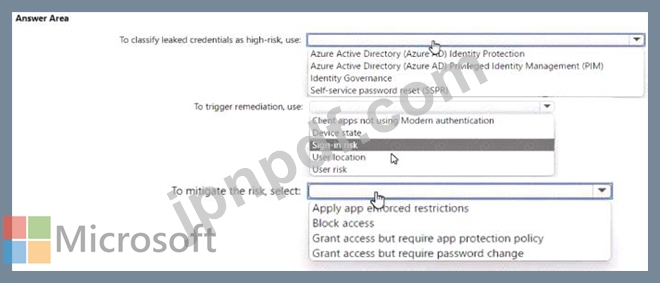
認証情報が漏洩したユーザーを特定する必要があります。ソリューションは以下の要件を満たす必要があります。
* 認証情報が漏洩した疑いのあるユーザーによる本人確認署名。
* サインインを高リスクイベントとしてフラグ付けする。
ユーザーがアプリケーションにアクセスできるようにしつつ、リスクを軽減するための対策を直ちに実施する。
何を使用すべきですか?回答するには、回答欄で適切な選択肢を選んでください。