不正解:
A、C: デバイスまたはユーザーの動的グループを作成できますが、両方を含むルールを作成することはできません
ユーザーとデバイス。
D: 割り当てられたグループの場合、個々のメンバーのみを追加できます。
シナリオ:
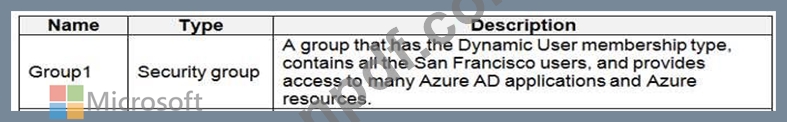
Litware は、次の ID およびアクセス要件を識別します。 サンフランシスコのすべてのユーザーとそのデバイス
Group1 のメンバーである必要があります。
テナントには現在、次のグループが含まれています。
参考文献:
https://docs.microsoft.com/en-us/azure/active-directory/users-groups-roles/groups-dynamic-membership
https://docs.microsoft.com/en-us/azure/active-directory/fundamentals/active-directory-groups-create-azure-
ポータル
ID とアクセスを管理する
テストレット 2
これは事例研究です。ケーススタディの時間は個別に設定されていません。試験時間を好きなだけ使える
各ケースを完了する。ただし、この試験には追加のケース スタディやセクションがある場合があります。絶対です
時間内にこの試験に含まれるすべての問題を完了できるように、時間を管理してください。
提供された。
ケース スタディに含まれる質問に答えるには、
ケーススタディ。ケース スタディには、
ケーススタディで説明されているシナリオ。この場合、各質問は他の質問とは無関係です
勉強。
このケース スタディの最後に、レビュー画面が表示されます。この画面では、回答を確認したり、
試験の次のセクションに進む前に変更を加えることができます。新しいセクションを開始した後は、
このセクションに戻ります。
ケーススタディを開始するには
このケース スタディの最初の質問を表示するには、[次へ] ボタンをクリックします。左ペインのボタンを使用して探索します
質問に答える前にケーススタディの内容を確認してください。これらのボタンをクリックすると、情報が表示されます
ビジネス要件、既存の環境、問題の説明など。ケーススタディにすべてがある場合
[情報] タブに表示される情報は、後続のタブに表示される情報と同じであることに注意してください。
タブ。質問に答える準備ができたら、[質問] ボタンをクリックして質問に戻ります。
概要
Contoso, Ltd. は、モントリオールに本社、シアトルに 2 つの支社を持つコンサルティング会社です。
ニューヨーク。
同社は、サーバー インフラストラクチャ全体を Azure でホストしています。
Contoso には、Sub1 と Sub2 という名前の 2 つの Azure サブスクリプションがあります。両方のサブスクリプションが Azure に関連付けられています
contoso.com という名前の Active Directory (Azure AD) テナント。
技術要件
Contoso は、次の技術要件を特定しています。
* Azure Firewall を Sub2 の VNetWork1 にデプロイします。
* App2 という名前のアプリケーションを contoso.com に登録します。
* 可能な限り、最小権限の原則を使用してください。
* contoso.com の Azure AD Privileged Identity Management (PIM) を有効にする
既存の環境
アズール AD
Contoso.com には、次の表に示すユーザーが含まれています。

Contoso.com には、次の表に示すセキュリティ グループが含まれています。

サブ1
Sub1 には、RG1、RG2、RG3、RG4、RG5、および RG6 という名前の 6 つのリソース グループが含まれています。
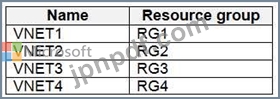
User2 は、次の表に示す仮想ネットワークを作成します。
Sub1 には、次の表に示すロックが含まれています。

Sub1 には、次の表に示す Azure ポリシーが含まれています。

サブ2

Sub2 には、次の表に示す仮想マシンが含まれます。

すべての仮想マシンには、パブリック IP アドレスと Web サーバー (IIS) の役割がインストールされています。それぞれのファイアウォール
仮想マシンは ping 要求と Web 要求を許可します。
Sub2 には、次の表に示すネットワーク セキュリティ グループ (NSG) が含まれています。

NSG1 には、次の表に示す受信セキュリティ規則があります。
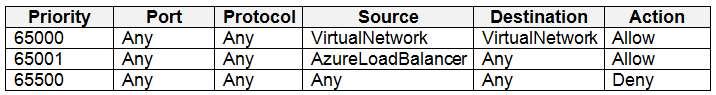
NSG2 には、次の表に示す受信セキュリティ規則があります。
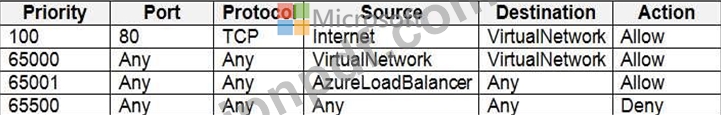
NSG3 には、次の表に示す受信セキュリティ規則があります。

NSG4 には、次の表に示す受信セキュリティ規則があります。

NSG1、NSG2、NSG3、および NSG4 には、次の表に示す送信セキュリティ規則があります。
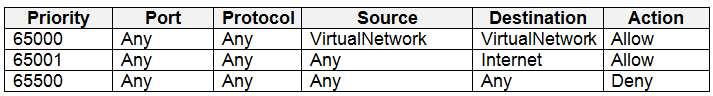
Contoso は、次の技術要件を特定しています。
* Azure Firewall を Sub2 の VNetwork1 にデプロイします。
* App2 という名前のアプリケーションを contoso.com に登録します。
* 可能な限り、最小権限の原則を使用してください。
* contoso.com に対して Azure AD Privileged Identity Management (PIM) を有効にします。
AZ-500
番号:AZ-500
合格点:800点
制限時間:120分
ファイル バージョン: 1
AZ-500
ID とアクセスを管理する
テストレット 1
これは事例研究です。ケーススタディの時間は個別に設定されていません。試験時間を好きなだけ使える
各ケースを完了する。ただし、この試験には追加のケース スタディやセクションがある場合があります。絶対です
時間内にこの試験に含まれるすべての問題を完了できるように、時間を管理してください。
提供された。
ケース スタディに含まれる質問に答えるには、
ケーススタディ。ケース スタディには、
ケーススタディで説明されているシナリオ。この場合、各質問は他の質問とは無関係です
勉強。
このケース スタディの最後に、レビュー画面が表示されます。この画面では、回答を確認したり、
試験の次のセクションに進む前に変更を加えることができます。新しいセクションを開始した後は、
このセクションに戻ります。
ケーススタディを開始するには
このケース スタディの最初の質問を表示するには、[次へ] ボタンをクリックします。左ペインのボタンを使用して探索します
質問に答える前にケーススタディの内容を確認してください。これらのボタンをクリックすると、情報が表示されます
ビジネス要件、既存の環境、問題の説明など。ケーススタディにすべてがある場合
[情報] タブに表示される情報は、後続のタブに表示される情報と同じであることに注意してください。
タブ。質問に答える準備ができたら、[質問] ボタンをクリックして質問に戻ります。
概要
Litware, Inc. は、シカゴ地域に 500 人の従業員、シカゴ地域に 20 人の従業員を抱えるデジタル メディア企業です。
サンフランシスコエリア。
既存の環境
Litware には、Sub1 という名前の Azure サブスクリプションがあり、サブスクリプション ID は 43894a43-17c2-4a39-8cfc- です。
3540c2653ef4.
Sub1 は、litwareinc.com という名前の Azure Active Directory (Azure AD) テナントに関連付けられています。テナントが含まれています
すべての Litware 従業員とそのデバイスのユーザー オブジェクトとデバイス オブジェクト。各ユーザーが割り当てられます
Azure AD Premium P2 ライセンス。Azure AD Privileged Identity Management (PIM) がアクティブ化されています。
テナントには、次の表に示すグループが含まれています。

Azure サブスクリプションには、次の表に示すオブジェクトが含まれています。

Azure Security Center は Free レベルに設定されています。
変更予定
Litware は、次の表に示す Azure リソースをデプロイする予定です。

Litware は、次の ID およびアクセス要件を識別します。
* サンフランシスコのすべてのユーザーとそのデバイスは、Group1 のメンバーである必要があります。
* グループ 2 のメンバーには、リソース グループ 2 への共同作成者の役割を割り当てる必要があります。
適格な割り当て。
* ユーザーが Azure AD にアプリケーションを登録したり、アプリケーションに同意したりできないようにする必要があります。
ユーザーに代わって会社情報にアクセスします。
プラットフォーム保護要件
Litware は、次のプラットフォーム保護要件を識別します。
* リソース グループ 1 の仮想マシンに Microsoft Antimalware をインストールする必要があります。
* Group2 のメンバーには、Azure Kubernetes Service クラスター管理者ロールが割り当てられている必要があります。
* Azure AD ユーザーは、Azure AD 資格情報を使用して AKS1 に対して認証する必要があります。
* 計画された変更の実装後、IT チームは VM0 に接続できる必要があります。
JIT VM アクセス。
* マネージド ディスクの管理を委任するには、Role1 という名前の新しいカスタム RBAC ロールを使用する必要があります。
リソース グループ 1 で。Role1 は、Resource Group1 でのみ使用できる必要があります。
セキュリティ運用要件
Litware は、Azure Security Center でオペレーティング システムのセキュリティ構成をカスタマイズできる必要があります。
データとアプリケーションの要件
Litware は、次のデータとアプリケーションの要件を識別します。
* Group2 のユーザーは、Azure AD 資格情報を使用して SQLDB1 に対して認証できる必要があります
* WebApp1 は相互認証を強制する必要があります
一般要件
Litware は、次の一般的な要件を識別します。
* 可能な限り、管理作業を最小限に抑える必要があります
* 可能な限り、自動化の使用を最小限に抑える必要があります




