CAS-004 試験問題 41
開発チームはアプリケーションの更新を定期的にリリースします。
このアプリケーションは、互換性のために最小バージョンを必要とするいくつかの標準オープンソース セキュリティ製品でコンパイルされています。
開発サイクルのセキュリティ レビュー部分で、アプリケーションの脆弱性の可能性を最小限に抑えるために次のどれを行う必要がありますか?
このアプリケーションは、互換性のために最小バージョンを必要とするいくつかの標準オープンソース セキュリティ製品でコンパイルされています。
開発サイクルのセキュリティ レビュー部分で、アプリケーションの脆弱性の可能性を最小限に抑えるために次のどれを行う必要がありますか?
CAS-004 試験問題 42
SOC アナリストは、外部に公開された Web サーバー上の悪意のあるアクティビティを調査しています。調査中に、アナリストは特定のトラフィックがログに記録されておらず、WAF から Web アプリケーションを認識できないことを確認しました。
最も考えられる原因は次のうちどれですか?
最も考えられる原因は次のうちどれですか?

CAS-004 試験問題 43
最近の買収により、セキュリティ チームはいくつかのレガシー アプリケーションを保護する方法を見つける必要があります。アプリケーションのレビュー中に、次の問題が文書化されます。
- アプリケーションはミッションクリティカルであると考えられます。
- アプリケーションは現在では使用されていないコード言語で書かれています
開発スタッフがサポートします。
- セキュリティアップデートとパッチは、
アプリケーション。
- ユーザー名とパスワードが企業標準を満たしていません。
- アプリケーション内に含まれるデータには、PII と PHI の両方が含まれます。
- アプリケーションは TLS 1.0 を使用して通信します。
- 内部ユーザーのみがアプリケーションにアクセスします。
これらのアプリケーションとその現在のアーキテクチャに関連するリスクを軽減するには、次のどれを利用する必要がありますか?
CAS-004 試験問題 44
最近のデータ侵害により、ある企業がストレージ環境全体に顧客データを含む多数のファイルを保持していることが明らかになりました。これらのファイルは従業員ごとに個別化されており、顧客のさまざまな注文、問い合わせ、問題を追跡するために使用されます。ファイルは暗号化されていないため、誰でもアクセスできます。上級管理チームは、既存のプロセスを中断することなく、これらの問題に対処したいと考えています。
セキュリティアーキテクトは次のうちどれを推奨しますか?
セキュリティアーキテクトは次のうちどれを推奨しますか?
CAS-004 試験問題 45
Web サーバーからの次のログ スニペットがあるとします。
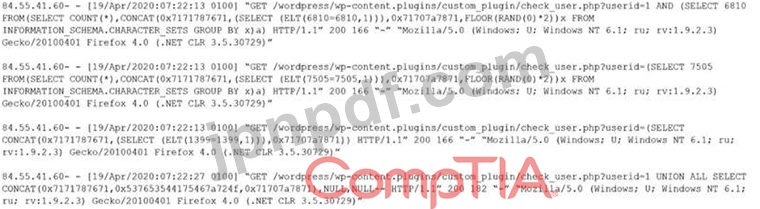
このタイプの攻撃を最も適切に説明しているのは次のうちどれですか?
このタイプの攻撃を最も適切に説明しているのは次のうちどれですか?